Password “123456” Buka Celah Pencurian 8,8 Juta Data
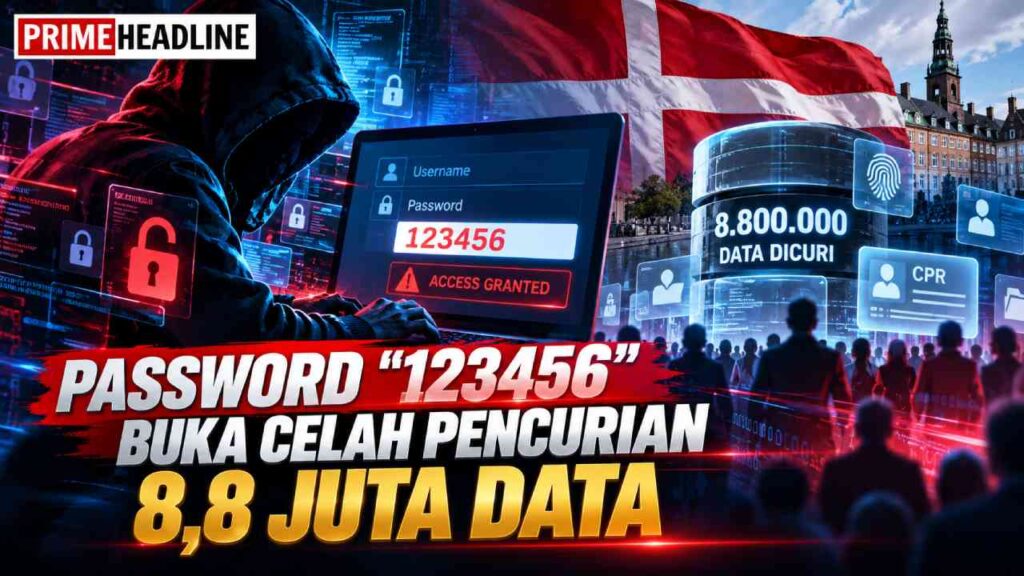
Prime Headline – Password sering dianggap sebagai bagian kecil dari keamanan digital. Namun, satu kata sandi yang lemah dapat membuka akses menuju informasi dalam jumlah sangat besar. Gambaran tersebut terlihat dari insiden yang melibatkan data kependudukan Denmark. Sebanyak 8,8 juta data dilaporkan diambil secara ilegal setelah akses pihak ketiga diduga disalahgunakan. Hal yang paling menarik perhatian justru terletak pada kredensialnya. Akun yang menjadi pintu masuk dilaporkan menggunakan kombinasi “123456”, salah satu kata sandi paling sederhana untuk ditebak. Kasus ini memberikan pelajaran penting bagi pengguna maupun perusahaan. Sistem canggih tetap membutuhkan perlindungan dasar yang kuat. Selain itu, organisasi perlu memperhatikan setiap akun yang mempunyai akses terhadap informasi sensitif. Sebab, keamanan sebuah sistem pada akhirnya juga bergantung pada titik akses yang paling lemah.
Baca Juga: Amazon Kenalkan Bee Frontier dan Eclipse, AI yang Mengingat Percakapan
Akses Pihak Ketiga Menjadi Titik yang Perlu Diawasi
Insiden tersebut diduga melibatkan akses milik perusahaan teknologi informasi pihak ketiga yang terhubung dengan data Registri Pusat Penduduk Denmark atau CPR. Perusahaan itu menyediakan layanan yang memungkinkan pelanggan mengakses rujukan data kependudukan. Karena memiliki jalur menuju informasi penting, keamanan akun perusahaan menjadi bagian dari pertahanan sistem secara keseluruhan. Di sinilah persoalan mulai terlihat. Organisasi dapat membangun perlindungan internal yang ketat. Namun, risiko tetap muncul apabila vendor atau mitra mempunyai keamanan akun yang lebih lemah. Karena itu, pengelolaan akses pihak ketiga tidak boleh dianggap sebagai urusan administratif semata. Setiap izin perlu dibatasi sesuai kebutuhan. Selain itu, aktivitas akun sebaiknya dipantau secara rutin. Pendekatan tersebut membantu perusahaan mendeteksi pola tidak biasa sebelum masalah berkembang menjadi insiden besar.
Kebocoran Baru Terdeteksi Setelah Hampir Dua Pekan
Bagian lain yang menarik perhatian adalah waktu pendeteksian insiden. Aktivitas tidak biasa dilaporkan baru diketahui sekitar 12 hari setelah kejadian. Indikasinya muncul melalui sebuah tagihan yang menunjukkan aktivitas tidak wajar. Jeda waktu tersebut memperlihatkan bahwa keamanan digital tidak cukup hanya mengandalkan Password yang kuat. Sistem pemantauan juga mempunyai peran besar. Ketika sebuah akun melakukan permintaan data dalam jumlah tidak biasa, sistem idealnya mampu memberikan peringatan lebih cepat. Dengan demikian, administrator dapat memeriksa aktivitas sebelum dampaknya semakin luas. Prinsip ini penting terutama bagi organisasi yang mengelola data sensitif. Log aktivitas, pembatasan akses, serta peringatan otomatis dapat menjadi lapisan pertahanan tambahan. Oleh sebab itu, pencegahan dan pendeteksian seharusnya berjalan bersama. Sistem yang baik bukan hanya berusaha mencegah serangan, tetapi juga mampu mengenali aktivitas mencurigakan sejak awal.
Kasus PDNS Mengingatkan Risiko Kredensial yang Lemah
Indonesia juga pernah menghadapi sorotan mengenai pengelolaan kredensial digital. Pada 2024, dokumen yang berisi informasi akses menuju server Pusat Data Nasional Sementara atau PDNS beredar di internet. Salah satu kombinasi yang muncul adalah “Admin#1234”. Meski terlihat lebih kompleks daripada urutan angka biasa, pola semacam itu tetap relatif mudah diprediksi. Kasus tersebut memberikan pengingat bahwa Password untuk infrastruktur penting tidak boleh mengikuti pola sederhana. Apalagi, kredensial yang tersebar dapat dimanfaatkan untuk percobaan akses oleh pihak yang tidak berwenang. Namun, keamanan juga tidak boleh dinilai hanya berdasarkan rumit atau tidaknya kata sandi. Organisasi perlu menerapkan pengelolaan kredensial yang menyeluruh. Misalnya, akses dapat dibatasi berdasarkan peran pengguna. Selain itu, kredensial penting sebaiknya disimpan menggunakan mekanisme yang aman dan tidak dibagikan melalui dokumen terbuka.
Era AI Membuat Keamanan Akun Semakin Penting
Perkembangan kecerdasan buatan menghadirkan manfaat besar bagi dunia digital. Di sisi lain, teknologi yang sama dapat disalahgunakan untuk membantu sebagian aktivitas serangan siber. Otomatisasi memungkinkan pencarian kelemahan dilakukan dengan lebih efisien. AI juga dapat membantu memproses informasi dalam jumlah besar dan mempercepat beberapa tahapan serangan. Meski demikian, kasus Denmark memberikan ironi tersendiri. Pelaku tidak selalu membutuhkan teknologi rumit apabila kredensial yang tersedia masih sangat sederhana. Password seperti “123456” dapat menjadi sasaran mudah bagi percobaan otomatis. Karena itu, kemajuan teknologi seharusnya diikuti peningkatan disiplin keamanan dasar. Perusahaan juga perlu melihat keamanan sebagai proses yang terus berkembang. Ancaman berubah, perangkat berkembang, dan metode serangan ikut beradaptasi. Dengan demikian, standar perlindungan yang dianggap cukup beberapa tahun lalu belum tentu mampu menjawab risiko digital saat ini.
Password Panjang dan Unik Memberikan Perlindungan Lebih Baik
Langkah pertama untuk memperkuat akun adalah menggunakan Password yang panjang dan unik. Pengguna sebaiknya menghindari urutan sederhana seperti “123456”, “password”, atau kombinasi nama dengan tanggal lahir. Informasi pribadi yang tersedia di media sosial juga sebaiknya tidak digunakan. Sebagai alternatif, pengguna dapat memilih frasa sandi yang panjang dan tidak mudah diprediksi. Panjang kata sandi penting karena menambah kemungkinan kombinasi yang harus dicoba dalam serangan otomatis. Namun, keunikan juga sama pentingnya. Kata sandi yang kuat akan kehilangan sebagian manfaatnya apabila digunakan kembali pada banyak layanan. Ketika satu layanan mengalami kebocoran, pelaku dapat mencoba kredensial yang sama pada akun lainnya. Praktik tersebut dikenal sebagai credential stuffing. Oleh karena itu, setiap akun idealnya mempunyai kata sandi berbeda. Kebiasaan sederhana ini dapat membatasi dampak ketika salah satu layanan mengalami kebocoran data.
Baca Juga: Penyebab Penyimpanan HP Cepat Penuh dan Cara Mudah Mengatasinya
Password Manager Membantu Mengurangi Kebiasaan Mengulang Sandi
Menggunakan kata sandi berbeda untuk setiap akun terdengar sederhana. Namun, mengingat puluhan kombinasi tentu bukan pekerjaan mudah. Password manager dapat membantu mengatasi persoalan tersebut. Aplikasi jenis ini mampu membuat dan menyimpan kata sandi unik sehingga pengguna tidak perlu menghafal semuanya. Dengan cara tersebut, godaan untuk memakai kombinasi yang sama pada berbagai layanan dapat berkurang. Selain itu, generator bawaan biasanya mampu menghasilkan susunan acak yang lebih sulit diprediksi. Pengguna hanya perlu menjaga keamanan akun utama pada pengelola kata sandi tersebut. Meski demikian, pemilihan layanan tetap perlu dilakukan secara hati-hati. Pilih penyedia yang memiliki reputasi baik dan menggunakan perlindungan yang memadai. Kemudian, aktifkan fitur keamanan tambahan apabila tersedia. Pendekatan ini membuat pengelolaan akun lebih praktis tanpa harus mengorbankan kekuatan kredensial.
Autentikasi Dua Faktor Menambah Lapisan Pertahanan
Password yang kuat tetap bukan pertahanan terakhir. Pengguna sebaiknya mengaktifkan autentikasi dua faktor atau 2FA pada layanan yang mendukungnya. Fitur tersebut meminta verifikasi tambahan setelah kata sandi dimasukkan. Akibatnya, mengetahui kredensial saja belum tentu cukup bagi pelaku untuk mengambil alih akun. Metode autentikasi tambahan tersedia dalam berbagai bentuk. Beberapa layanan menggunakan aplikasi autentikator, notifikasi perangkat, atau kunci keamanan fisik. Jika tersedia, metode yang tidak hanya bergantung pada SMS umumnya layak dipertimbangkan. Selain itu, pengguna perlu menjaga kode pemulihan di tempat yang aman. Bagi perusahaan, autentikasi berlapis menjadi semakin penting untuk akun administrator dan akses menuju sistem sensitif. Kombinasi kata sandi unik, 2FA, dan pembatasan izin dapat membuat proses pengambilalihan akun menjadi jauh lebih sulit.
Keamanan Digital Tidak Boleh Berhenti pada Kata Sandi
Kasus 8,8 juta data tersebut menunjukkan bahwa keamanan digital merupakan rangkaian pertahanan yang saling berkaitan. Password memang menjadi gerbang pertama, tetapi perlindungan tidak boleh berhenti di sana. Organisasi perlu mengatur hak akses berdasarkan kebutuhan setiap pengguna. Selanjutnya, aktivitas yang tidak biasa harus dapat terdeteksi dengan cepat. Pembaruan sistem, pencadangan data, audit keamanan, dan pelatihan pegawai juga mempunyai peran penting. Pendekatan berlapis membuat satu kesalahan tidak langsung membuka seluruh sistem. Pada akhirnya, insiden besar tidak selalu bermula dari teknik peretasan yang terlihat canggih. Celah sederhana dapat membawa dampak serius ketika terhubung dengan sistem penting. Karena itu, budaya keamanan perlu dimulai dari kebiasaan paling dasar. Menghindari kata sandi seperti “123456” mungkin terlihat sepele, tetapi langkah kecil tersebut dapat menjadi bagian penting dalam melindungi informasi digital.